
Règle de sauvegarde 3-2-1-1-0 : protéger ses données contre les ransomwares
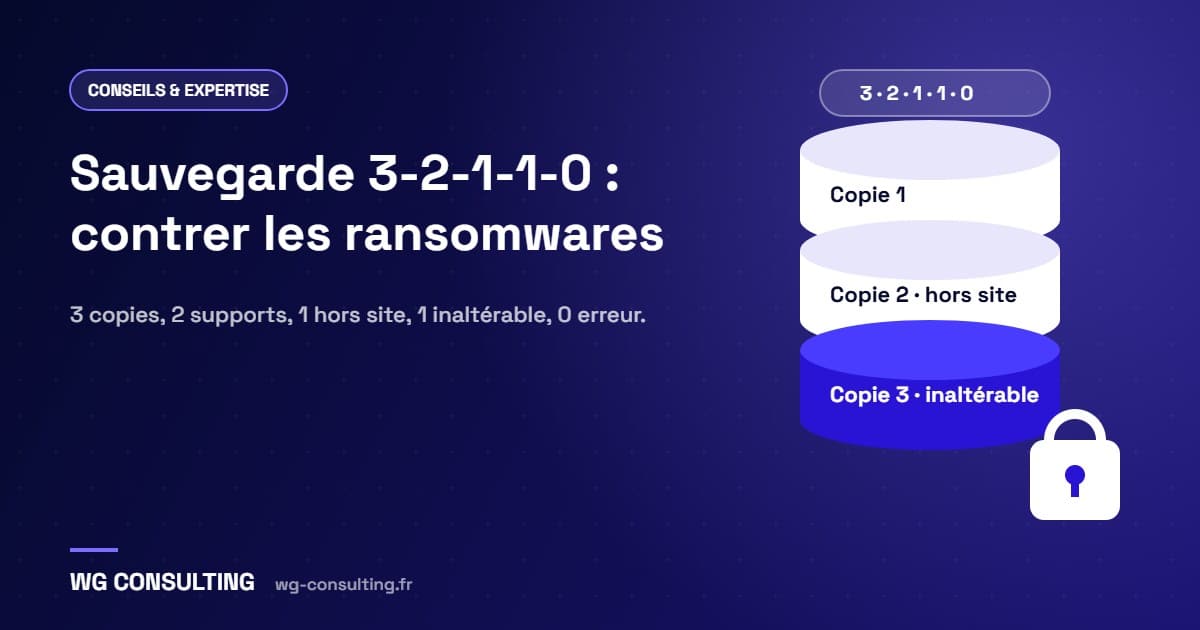
En bref : la règle 3-2-1-1-0 consiste à conserver 3 copies de ses données, sur 2 supports différents, dont 1 copie hors site, 1 copie hors ligne ou inaltérable, et à vérifier que les restaurations se font avec 0 erreur. C’est l’évolution de la règle 3-2-1, pensée pour résister aux rançongiciels qui chiffrent aussi les sauvegardes.
Pendant longtemps, la règle 3-2-1 suffisait : en cas de panne de serveur, d’incendie ou d’erreur humaine, une copie restait disponible ailleurs. Les rançongiciels ont changé la donne. Les attaquants cherchent désormais les consoles de sauvegarde et les dépôts connectés au réseau pour les chiffrer ou les effacer avant de déclencher l’attaque. Les deux chiffres ajoutés à la règle répondent précisément à ce risque.
Que signifie chaque chiffre de la règle 3-2-1-1-0 ?
- 3 copies des données : les données de production et deux sauvegardes. Une seule sauvegarde, c’est un point de défaillance unique.
- 2 supports différents : par exemple un stockage disque local et un stockage objet ou des bandes. Une panne ou une faille qui touche un type de support n’atteint pas l’autre.
- 1 copie hors site : dans un autre bâtiment, un autre datacenter ou un cloud. Elle protège contre un sinistre physique sur le site principal.
- 1 copie hors ligne ou inaltérable : une copie qu’aucun compte, même administrateur, ne peut modifier ou supprimer pendant une durée définie. C’est la protection directe contre les rançongiciels.
- 0 erreur : des tests de restauration réguliers et automatisés, pour être sûr que les sauvegardes sont réellement exploitables le jour où on en a besoin.
Pourquoi la copie inaltérable est-elle devenue indispensable ?
Une sauvegarde accessible depuis le réseau de l’entreprise peut être chiffrée ou supprimée par un attaquant qui a obtenu des droits d’administrateur. Une copie inaltérable (on parle aussi d’immuabilité) est écrite une fois et verrouillée : personne ne peut la modifier ni l’effacer avant l’expiration de sa période de rétention.
Plusieurs techniques permettent d’y parvenir :
- un stockage objet compatible S3 avec verrouillage des objets (Object Lock) ;
- un dépôt Linux durci, avec des droits restreints et une immuabilité gérée par le logiciel de sauvegarde ;
- des bandes retirées du lecteur et stockées hors ligne ;
- un coffre-fort de sauvegarde dans le cloud, isolé du système d’information de l’entreprise.
Comment appliquer la règle 3-2-1-1-0 dans une PME ou une ETI ?
- Cartographier les données critiques : serveurs, bases de données, Microsoft 365, postes clés. Toutes les données n’ont pas le même besoin de restauration.
- Définir les objectifs : le RPO (combien de données on accepte de perdre) et le RTO (en combien de temps il faut redémarrer).
- Mettre en place une sauvegarde locale rapide pour les restaurations courantes.
- Ajouter une copie hors site, dans un second datacenter ou dans le cloud.
- Rendre au moins une copie inaltérable et isoler les comptes d’administration de la sauvegarde du reste de l’annuaire.
- Automatiser les tests de restauration et suivre les rapports : une sauvegarde jamais testée n’est pas une sauvegarde.
- Documenter un plan de reprise d’activité (PRA) : qui fait quoi, dans quel ordre, en cas d’attaque.
Les erreurs les plus fréquentes
- Sauvegarder sur un NAS connecté au même domaine que les serveurs.
- Utiliser le même compte administrateur pour la production et la sauvegarde.
- Oublier les données SaaS, comme Microsoft 365, en pensant que l’éditeur les sauvegarde.
- Ne jamais tester une restauration complète.
- Conserver toutes les copies dans la même salle serveur.
Comment WG Consulting peut vous accompagner
Partenaire de Veeam, Microsoft, HPE et Dell, WG Consulting conçoit et déploie des architectures de sauvegarde et de reprise d’activité adaptées à votre taille : audit de l’existant, choix des supports, mise en place de l’immuabilité, tests de restauration et documentation du PRA. Découvrez nos solutions infrastructure ou contactez-nous pour faire le point sur votre stratégie de sauvegarde.
*Pour aller plus loin : la règle de sauvegarde 3-2-1 expliquée par Veeam et les sauvegardes inaltérables.*
Questions fréquentes
Quelle est la différence entre la règle 3-2-1 et la règle 3-2-1-1-0 ?
La règle 3-2-1 prévoit 3 copies, sur 2 supports, dont 1 hors site. La règle 3-2-1-1-0 ajoute une copie hors ligne ou inaltérable, qui résiste aux rançongiciels, et l’exigence de 0 erreur lors des tests de restauration.
Qu’est-ce qu’une sauvegarde inaltérable ?
C’est une sauvegarde écrite une fois puis verrouillée : personne, même un administrateur, ne peut la modifier ou la supprimer avant la fin de sa période de rétention.
Microsoft 365 sauvegarde-t-il mes données ?
Microsoft assure la disponibilité du service, mais la protection des données contre une suppression, une erreur ou un rançongiciel reste à la charge de l’entreprise. Une sauvegarde dédiée de Microsoft 365 est recommandée.
À quelle fréquence tester ses restaurations ?
Le plus souvent possible, idéalement de façon automatisée et au moins une fois par mois pour les systèmes critiques, avec un test complet de reprise d’activité une à deux fois par an.